La Policía Nacional advierte del aumento de robos de cuentas de WhatsApp en Castilla y León


Los delincuentes toman el control de los teléfonos mediante enlaces fraudulentos o fallos del sistema para reclamar pagos urgentes por Bizum a los contactos de las víctimas
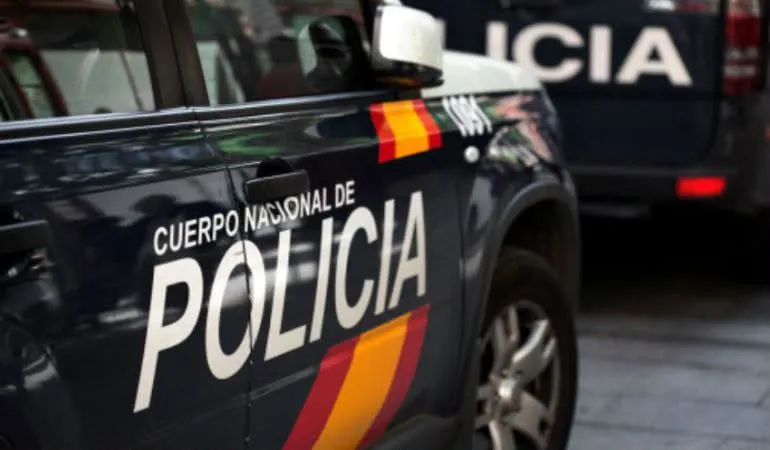
La Policía Nacional advierte de un incremento constante en los delitos vinculados al robo y suplantación de cuentas de WhatsApp en toda Castilla y León. Desde comienzos de año, las dependencias policiales de la comunidad han contabilizado cerca de 600 denuncias por estas prácticas, con un repunte significativo en todas las provincias desde el pasado mes de julio.
En estos casos, personas desconocidas toman el control de los perfiles en la aplicación de mensajería instantánea. Una vez dentro, envían mensajes a la agenda de contactos del titular en los que reclaman dinero de manera urgente bajo falsos pretextos.
Según detalla la Dirección General de la Policía, la persecución de los autores presenta importantes dificultades técnicas. El uso de herramientas tecnológicas avanzadas, el hecho de que los delincuentes operen a menudo a cientos de kilómetros de la víctima y los obstáculos para rastrear el dinero o identificar la titularidad de las cuentas bancarias y las direcciones IP entorpecen las investigaciones.
¿Cómo logran los delincuentes controlar el WhatsApp de la víctima?
Los criminales emplean distintas vías para apropiarse de las cuentas. Parte de los robos se ejecutan mediante técnicas de ingeniería social, a través de grupos de WhatsApp multitudinarios o mediante llamadas y mensajes cortos de texto (SMS) suplantados.
Otra modalidad detectada recientemente utiliza un mensaje enviado desde la cuenta de un contacto conocido que ya ha sido vulnerada previamente. En ese texto se solicita pulsar un enlace, por ejemplo, para apoyar la candidatura de un familiar en un concurso de talentos. Si el destinatario accede al enlace, cede el control de su propio perfil a los estafadores, quienes reenvían el mismo reclamo a toda su agenda y multiplican los afectados de forma exponencial.
Asimismo, los delincuentes explotan vulnerabilidades en los sistemas operativos Android e iOS mediante ataques denominados 'zeroclick', que permiten usurpar la cuenta sin que el titular realice ninguna acción. Estas intrusiones afectan con mayor frecuencia a teléfonos antiguos que ya no reciben soporte de actualización de sus fabricantes, como ocurre en versiones de iOS anteriores a la actualización 16.7.12 y en determinadas versiones de Android.
En esta última variante, el propietario del teléfono no percibe ningún funcionamiento anómalo ni sabe que ha perdido el control de su aplicación. Sus contactos reciben las peticiones fraudulentas dentro de la conversación habitual que mantenían con la víctima, pero a esta no le aparece reflejado ningún mensaje enviado por los criminales.
El engaño a los contactos: pagos urgentes a través de Bizum
Tras hacerse con el dominio de la cuenta, comienza la segunda fase de la estafa. Los autores escriben a los contactos habituales del afectado para pedirles dinero de forma apremiante, por lo general mediante Bizum.
Para evitar ser descubiertos, los estafadores alegan excusas de urgencia, aseguran que no pueden atender llamadas telefónicas y facilitan números de teléfono distintos al habitual bajo el pretexto de sufrir un problema técnico en su cuenta o en su terminal.
Cuando el contacto cree el engaño y realiza el envío de dinero, los fondos llegan a una cuenta controlada por la red criminal. El titular de ese destino suele ser una "mula bancaria", una persona que retiene un pequeño porcentaje del importe estafado y transfiere el resto a una cuenta internacional de difícil rastreo.
Recomendaciones de la Policía Nacional para proteger la cuenta
La Policía Nacional recuerda que aplicar una serie de pautas de seguridad y configuración en el teléfono móvil permite prevenir este tipo de delitos:
- Desconfiar de peticiones urgentes de dinero: si un contacto solicita transferencias inmediatas y pone excusas para no hablar por teléfono, se debe verificar la situación llamando o contactando con esa persona por otra vía, nunca a través del mismo chat de WhatsApp.
- Evitar grupos numerosos de desconocidos: desconfiar de aquellos grupos en los que participan muchas personas sin relación previa y donde se comparten abundantes enlaces o imágenes, ya que pueden contener programas espía.
- Activar la verificación en dos pasos: dentro de WhatsApp, acceder a la ruta Ajustes, Cuenta y Verificación en dos pasos para configurar un código PIN de seis dígitos. Esta barrera impide registrar o duplicar la cuenta en otro dispositivo aunque vulneren el terminal de forma remota.
- Bloquear las descargas automáticas: en el apartado Ajustes y Almacenamiento y datos, configurar las opciones de descarga automática en "Ningún archivo", tanto con datos móviles como con wifi, para evitar procesar ficheros sospechosos.
- Mantener el teléfono y la aplicación al día: forzar la actualización del sistema operativo (Android o iOS) y de la propia aplicación WhatsApp a sus versiones más recientes para contar con los parches que corrigen vulnerabilidades.
- Reiniciar el dispositivo cada semana: apagar y encender el móvil al menos una vez por semana ayuda a limpiar la memoria RAM y a interrumpir procesos ocultos o conexiones maliciosas activas en segundo plano.
¿Qué hacer si ya han suplantado nuestra identidad en WhatsApp?
En caso de sospechar que una cuenta ha sido objeto de robo o suplantación, los agentes indican cuatro pasos inmediatos para limitar los daños y facilitar la investigación:
- Revisar los dispositivos vinculados en la aplicación y cerrar todas las sesiones desconocidas.
- Avisar de inmediato a los contactos mediante llamadas, SMS o cualquier otro canal ajeno a WhatsApp.
- Pedir a quienes hayan recibido los mensajes fraudulentos que conserven los textos y capturas de pantalla para aportarlos como prueba.
- Presentar la correspondiente denuncia de forma inmediata en cualquier dependencia de la Policía Nacional.